Google’ın yeni yapay zekâ hafızası ne vaat ediyor?
Yapay zekâ asistanları artık yalnızca sorulara cevap veren araçlar değil; takvim alışkanlıklarımızı, yazım tarzımızı, seyahat tercihlerimizi, hatta hangi uygulamada nasıl bir yanıt beklediğimizi öğrenen dijital yardımcılar hâline geliyor. Bu dönüşümün merkezinde ise “yapay zekâ hafızası” bulunuyor. Google’ın Private AI Compute adı verilen yeni altyapı yaklaşımı da tam olarak bu ihtiyaca yanıt vermeyi amaçlıyor: Daha kişisel, daha tutarlı ama aynı zamanda daha gizli bir yapay zekâ deneyimi.
Buradaki kritik soru şu: Bir yapay zekâ asistanı bizi daha iyi tanırken, kişisel verilerimiz gerçekten güvenli kalabilir mi? Google’ın yaklaşımı, cihaz içi gizlilik standartlarını bulut sistemlerine taşımayı hedefliyor. Ancak sunucu taraflı hafıza fikri, doğal olarak veri güvenliği, kullanıcı kontrolü ve şeffaflık gibi konularda ciddi soru işaretleri yaratıyor.
Yapay zekâ hafızası neden sunucuda saklanmak zorunda?
Bir asistanın yalnızca tek bir cihazda çalıştığını düşünürsek, hafızanın telefonda tutulması makul görünebilir. Örneğin telefonunuzdaki bir yapay zekâ, sabahları kısa özet istediğinizi veya e-postalarda daha resmi bir dil tercih ettiğinizi cihaz içinde öğrenebilir. Fakat günümüz kullanım alışkanlıkları tek cihazla sınırlı değil.
Aynı asistanın telefonda, bilgisayarda, tablette, otomobil ekranında veya akıllı hoparlörde aynı kişisel bağlamı hatırlaması bekleniyor. Kullanıcı bir cihazda “toplantı notlarımı daha kısa özetle” dediğinde, diğer cihazda da aynı tercihin uygulanmasını istiyor. İşte bu noktada sunucu taraflı hafıza devreye giriyor.
Sunucu taraflı hafıza, yapay zekânın kullanıcı tercihlerini ve önceki etkileşimlerden çıkarılan bilgileri merkezi, senkronize edilebilir bir ortamda tutmasını sağlıyor. Bu sayede asistan, farklı cihazlarda kopuk bir deneyim sunmak yerine süreklilik kazanıyor. Ancak bu kolaylığın bedeli, daha fazla kişisel verinin bulut altyapısında işlenmesi anlamına gelebiliyor.
Google Private AI Compute nasıl bir güvenlik modeli sunuyor?
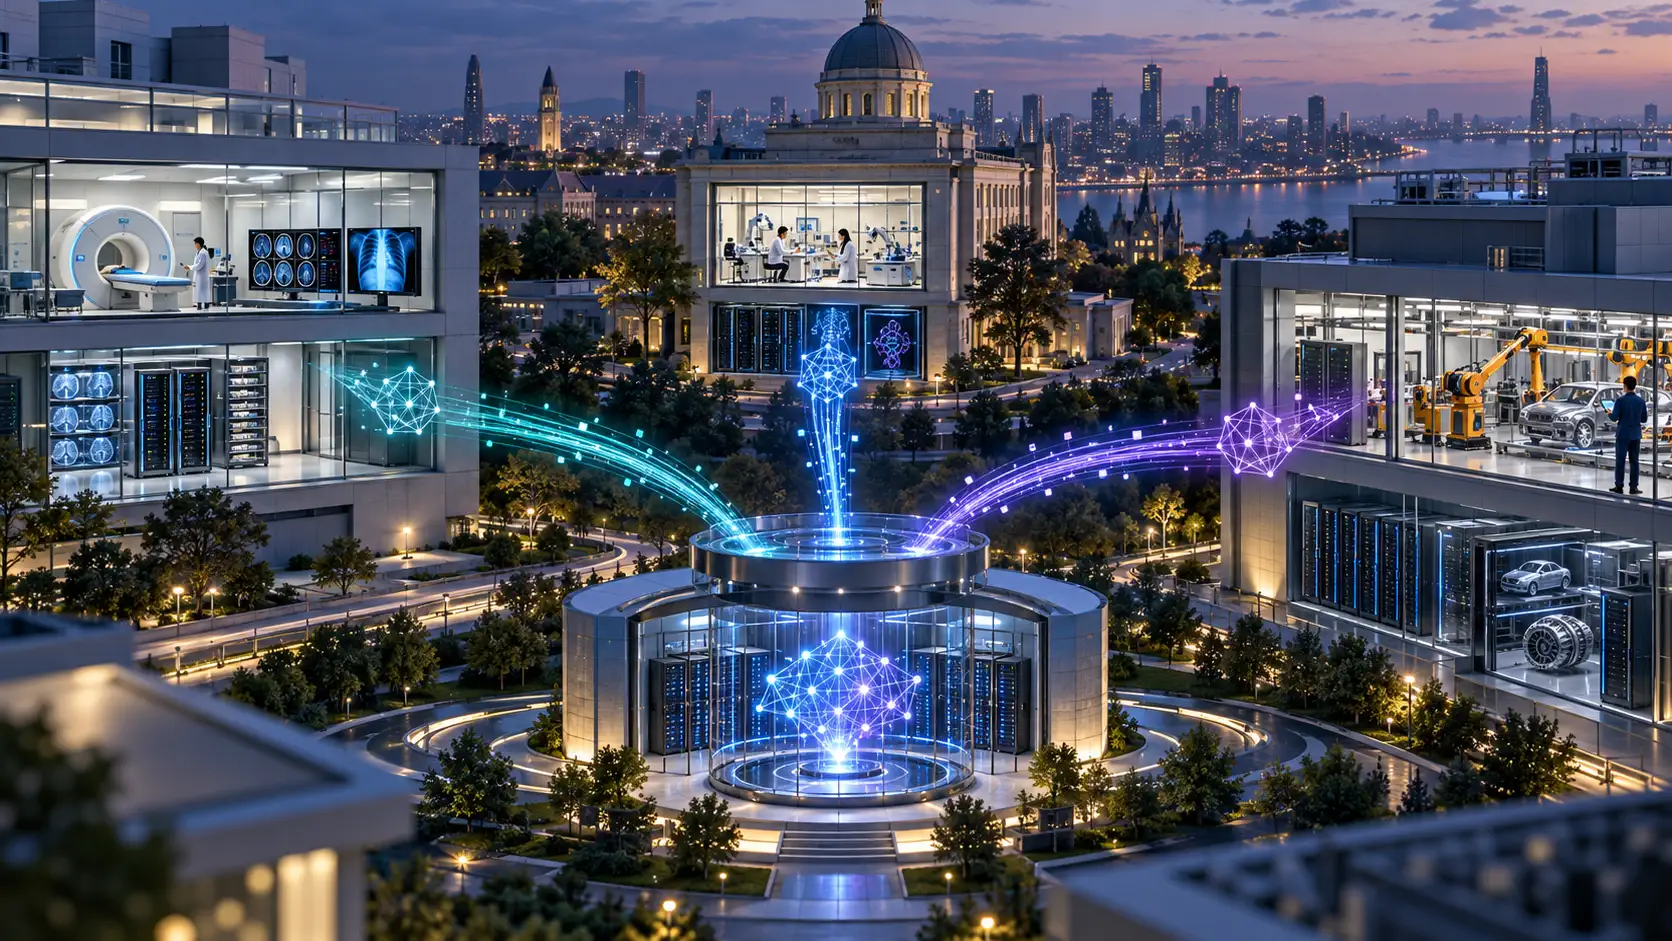
Google Private AI Compute, basitçe “veriyi buluta gönderelim ve orada işleyelim” yaklaşımından daha kontrollü bir model olarak konumlandırılıyor. Amaç, güçlü bulut yapay zekâ modellerinin avantajlarını kullanırken, cihaz içi gizliliğe yakın bir koruma seviyesi sağlamak.
Bu modelde öne çıkan başlıklar şöyle:
- **Şifreleme:** Kullanıcı verilerinin aktarım sırasında ve depolama aşamasında güçlü şifreleme yöntemleriyle korunması bekleniyor. Bu, verinin üçüncü kişilerce okunmasını zorlaştıran temel katman.
- **Güvenli donanım ortamları:** Bulutta çalışan yapay zekâ işlemlerinin özel güvenli yürütme alanlarında yapılması, sistem yöneticileri dâhil olmak üzere yetkisiz erişimi sınırlayabilir.
- **Erişim sınırlamaları:** Veriye hangi sistemlerin, hangi koşullarda ve ne kadar süreyle erişebileceği net kurallarla belirlenmeli.
- **İşlem izolasyonu:** Kullanıcıya özel verilerin diğer kullanıcıların verileriyle karışmaması ve işlem sırasında ayrıştırılması kritik önem taşıyor.
- **Denetlenebilirlik:** Güvenlik vaadinin yalnızca şirket açıklamalarına değil, bağımsız denetimlere ve teknik şeffaflığa dayanması gerekiyor.
Google’ın burada çözmeye çalıştığı problem, yapay zekâ kişiselleştirmesi ile gizlilik arasındaki eski gerilimi azaltmak. Daha akıllı bir asistan için veri gerekiyor; ancak bu verinin sınırsız, belirsiz ve kullanıcıdan kopuk biçimde saklanması kabul edilebilir değil.
Kalıcı hafıza kullanıcıya ne kazandırır?
Kalıcı yapay zekâ hafızası doğru tasarlanırsa, günlük kullanımda ciddi kolaylık sağlayabilir. Asistanın her konuşmada kullanıcıyı yeniden tanımasına gerek kalmaz. Bu da daha hızlı, daha isabetli ve daha doğal bir deneyim anlamına gelir.
Örneğin yapay zekâ asistanı şunları hatırlayabilir:
- Kısa ve maddeli yanıtları tercih ettiğinizi,
- Seyahat planlarında aktarmasız uçuşlara öncelik verdiğinizi,
- Yemek önerilerinde belirli alerjileri dikkate alması gerektiğini,
- İş yazışmalarında daha resmi bir ton kullandığınızı,
- Akıllı ev veya araç içi sistemlerde sık kullandığınız komutları.
Bu tür bilgiler, özellikle Google ekosistemi gibi birden fazla hizmetin bir arada kullanıldığı ortamlarda güçlü bir kişiselleştirme sağlayabilir. Arama, e-posta, takvim, haritalar ve üretken yapay zekâ araçları daha uyumlu çalışabilir. Kullanıcı açısından bakıldığında bu, daha az tekrar, daha az ayar ve daha az zaman kaybı demektir.
Riskler: Veri sızıntısı, izinsiz erişim ve fazla kişiselleştirme
Ancak yapay zekâ gizliliği konusunda asıl tartışma da burada başlıyor. Hafıza ne kadar kalıcı ve kapsamlı olursa, kötüye kullanım riski de o kadar artar. Bir asistanın “sizi tanıması” faydalıdır; fakat bu tanıma sürecinin sınırları net değilse, kullanıcı açısından rahatsız edici bir gözetim hissi doğabilir.
En önemli risklerden biri veri sızıntısıdır. Sunucuda tutulan tercih bilgileri, konuşma özetleri veya hassas kişisel notlar ele geçirilirse, klasik bir parola sızıntısından daha derin sonuçlar doğurabilir. Çünkü yapay zekâ hafızası, kullanıcının davranış kalıplarını ve özel tercihlerini içerebilir.
İkinci risk izinsiz erişimdir. Şirket içi erişim kuralları, teknik olarak güçlü biçimde sınırlandırılmazsa kullanıcı verileri kötü niyetli kişiler veya hatalı sistem süreçleri tarafından görüntülenebilir. Bu nedenle yalnızca şifreleme değil, erişim politikaları ve kayıt tutma mekanizmaları da kritik hâle gelir.
Üçüncü risk ise kullanıcı kontrolünün zayıflamasıdır. Kullanıcı, yapay zekânın kendisi hakkında ne bildiğini göremezse veya silemezse, kişiselleştirme bir avantaj olmaktan çıkıp kapalı kutuya dönüşür. Bu da güveni zedeler.
Kullanıcı kontrolü olmazsa gizlilik vaadi eksik kalır
Google Private AI Compute gibi sistemlerin başarılı olabilmesi için teknik güvenlik kadar kullanıcı arayüzü de önemli. Kullanıcı, hafızaya kaydedilen bilgileri kolayca görebilmeli, düzenleyebilmeli ve silebilmeli. Ayrıca yapay zekâ hafızasını tamamen kapatma seçeneği açık ve anlaşılır biçimde sunulmalı.
İdeal bir yapay zekâ hafızası panelinde şu özellikler bulunmalı:
- Kaydedilen tercihlerin açık listesi,
- Her bir hafıza öğesini tek tek silme imkânı,
- Tüm hafızayı temizleme seçeneği,
- Belirli uygulamalar için hafızayı kapatma ayarı,
- Hafızanın ne zaman ve neden oluşturulduğunu gösteren açıklamalar.
Bu noktada varsayılan ayarlar da belirleyici olacak. Eğer hafıza özelliği kullanıcıya açıkça anlatılmadan otomatik etkinleştirilirse, tepki çekebilir. Buna karşılık açık izin, sade kontrol ekranları ve düzenli hatırlatmalar, güven duygusunu artırabilir.
Sonuç: Daha akıllı asistan için daha net kurallar gerekiyor
Google’ın Private AI Compute yaklaşımı, yapay zekâ hafızasını daha güvenli hâle getirmek için önemli bir adım olabilir. Özellikle şifreleme, güvenli donanım ortamları ve erişim sınırlamaları gibi önlemler, bulut tabanlı yapay zekâ sistemlerinde gizlilik seviyesini yükseltebilir.
Yine de mesele yalnızca teknolojik kapasite değil. Kullanıcının verileri üzerinde gerçek kontrol sahibi olması, bu sistemlerin kabul görmesi için şart. Yapay zekâ kişisel veriler üzerinden güçlenirken, kullanıcının “ne hatırlanıyor, neden hatırlanıyor ve nasıl silinir?” sorularına net cevap alması gerekiyor.
Kısacası Google’ın yeni yapay zekâ hafızası, dijital asistanları çok daha kullanışlı hâle getirebilir. Fakat güvenli bir gelecek için hafızanın yalnızca güçlü sunucularda değil, kullanıcı kontrolünün merkezde olduğu şeffaf bir gizlilik anlayışıyla tasarlanması gerekiyor.